Chargement de la page…
Prima di collegare un feed prodotti, ottenete una prova che autorizzi precisamente la raccolta, la trasformazione, la conservazione e l'uso previsti. Un URL pubblico, un account valido, un endpoint che risponde o un robots.txt permissivo non bastano. Collegate ogni trattamento a una clausola di licenza, ai termini di servizio, a un contratto col fornitore o a un'autorizzazione scritta, poi annotate i limiti di frequenza, territorio, durata e ridistribuzione. Se un diritto essenziale resta ambiguo, bloccate l'automazione e chiedete conferma al fornitore o un parere legale adeguato. La verifica protegge sia la fonte sia la reversibilità del progetto.
Separare cinque domande spesso confuse
Il primo errore consiste nel ridurre i diritti d'uso a «possiamo scaricare il file?». L'accesso tecnico è solo un livello. Una connessione pulita distingue almeno cinque domande:
1. Accesso: l'account, la chiave, il percorso o l'export sono stati forniti per questo uso? 2. Raccolta: il download automatizzato è autorizzato, con quale frequenza e entro quali limiti? 3. Trasformazione: si possono normalizzare le colonne, calcolare indicatori o abbinare i prodotti? 4. Conservazione: quali dati possono essere archiviati, per quanto tempo e con quali misure di cancellazione? 5. Diffusione: si possono mostrare titoli, immagini, prezzi o stock agli utenti, esportarli o trasmetterli a terzi?
Una risposta positiva a una domanda non vale per le altre. Un fornitore può autorizzare l'importazione in uno strumento interno senza autorizzare la ripubblicazione pubblica delle sue immagini. Può anche consentire un export manuale senza prevedere un'interrogazione automatizzata. Solo il testo applicabile e, se necessario, una conferma esplicita permettono di decidere.
Costituire un fascicolo di prove per fonte
Il fascicolo deve essere collegato a una fonte chiaramente identificata. Evitate note generiche come «catalogo autorizzato». Registrate il nome del fornitore, il servizio interessato, il tipo di account, il documento, la sua versione o data, l'URL ufficiale e la persona che ha convalidato l'interpretazione. Uno screenshot da solo è fragile se il testo può essere scaricato o archiviato nel suo formato originale.
| Domanda | Prova da cercare | Decisione possibile | Punto da riesaminare |
|---|---|---|---|
| Chi fornisce l'accesso? | contratto, invito, documentazione dell'account | accesso riconosciuto | cambio di titolare o account |
| Quale canale è consentito? | documentazione API, FTP o export | canale scelto | spostamento di endpoint o fine del servizio |
| Quale frequenza? | quota, finestra, regola di cortesia | cadenza limitata | errori ripetuti o nuova quota |
| Quali dati? | perimetro del catalogo ed esclusioni | campi autorizzati | aggiunta di immagini, testi o prezzi |
| Quale trattamento? | finalità descritta nella licenza | importazione interna, analisi o altra finalità nominata | nuova funzione o nuovo pubblico |
| Quale conservazione? | durata, fine contratto, cancellazione | politica di retention | risoluzione o ritiro di un prodotto |
| Quale ridistribuzione? | clausola di pubblicazione o condivisione | diffusione autorizzata o vietata | aggiunta di un export a terzi |
La forma del feed non cambia questo obbligo. Le differenze tecniche tra CSV, XML, API e FTP aiutano a costruire la connessione, ma nessuna di queste tecnologie concede di per sé un diritto di riutilizzo.
Cosa cambia la direttiva europea sulle banche dati
La direttiva 96/9/CE disciplina la tutela giuridica delle banche dati nell'Unione europea. Prevede in particolare, a determinate condizioni, un diritto relativo all'estrazione o al riutilizzo della totalità o di una parte sostanziale del contenuto quando è stato realizzato un investimento sostanziale. Riguarda anche alcuni atti ripetuti e sistematici su parti non sostanziali. L'applicazione a un catalogo concreto dipende tuttavia dai fatti, dal diritto nazionale e dal contratto.
Questa direttiva non è né una licenza di accesso né un divieto automatico di qualsiasi importazione. Mostra perché «le pagine sono visibili» o «prendiamo solo poche righe alla volta» non bastano come analisi. I diritti contrattuali, l'eventuale diritto d'autore sui contenuti, la protezione della banca dati e le altre regole applicabili devono essere esaminati separatamente. In caso di posta in gioco reale o clausola ambigua, la validazione spetta a un professionista legale competente; questo articolo fornisce un metodo documentale, non un parere legale.
Perché robots.txt non risolve la questione
La RFC 9309 formalizza il Robots Exclusion Protocol. Indica che le regole pubblicate sono richieste ai robot che esplorano URI e precisa espressamente che non costituiscono una forma di autorizzazione di accesso. Il file serve quindi a rispettare le preferenze tecniche del servizio, ma non sostituisce né l'autenticazione, né la licenza, né i termini di servizio.
La conseguenza pratica è duplice. Un percorso autorizzato da robots.txt non concede il diritto di copiare o ripubblicare il suo contenuto. Un percorso vietato deve essere rispettato dal robot interessato, anche se il team ritiene di avere un interesse commerciale. Se un contratto specifico sembra contraddire una restrizione tecnica, non cercate di aggirarla: chiedete al fornitore il canale ufficiale corrispondente all'accordo.
Procedura di validazione prima della connessione
Fase 1: descrivere l'uso reale
Scrivete una frase concreta: «recuperare tale file tramite tale canale, con tale cadenza, conservare tali campi e usarli per tale finalità». Menzionate gli utenti e le eventuali trasmissioni. Una finalità vaga impedisce di confrontare il progetto con le clausole.
Fase 2: raccogliere i testi applicabili
Raccogliete il contratto, i termini di servizio dell'account, la licenza del feed, la documentazione tecnica e gli scambi scritti che precisano l'autorizzazione. Annotate la loro data e la loro portata. Le pagine commerciali possono spiegare il servizio, ma non sostituiscono necessariamente le condizioni contrattuali.
Fase 3: compilare la matrice dei diritti
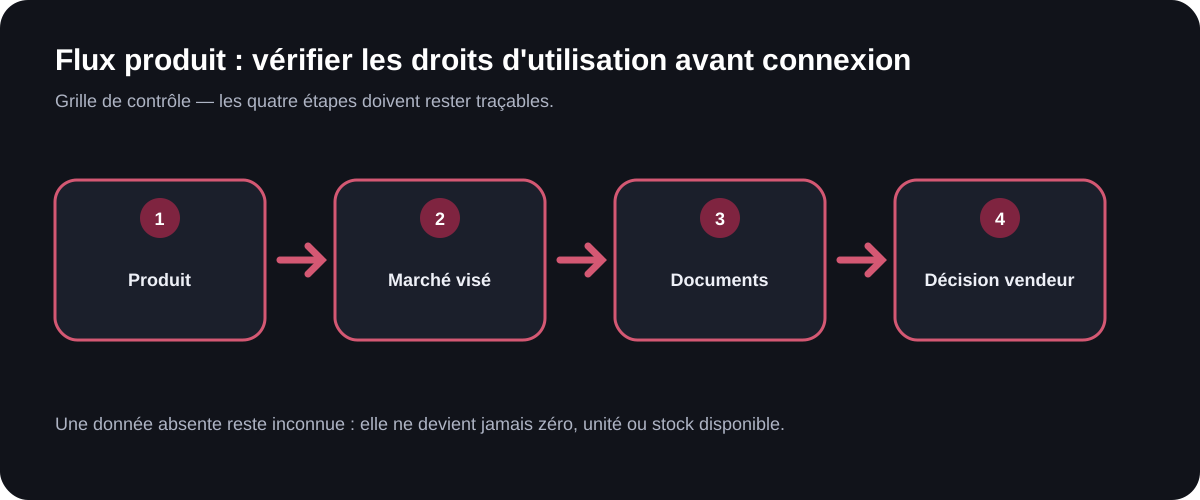
Per ogni azione — raccogliere, trasformare, archiviare, mostrare, esportare, cancellare — citate la prova e classificate il risultato: autorizzato, vietato, condizionale o indeterminato. Non usate «autorizzato» senza riferimento. Una casella indeterminata diventa una domanda da porre al fornitore.
Fase 4: tradurre i limiti in guardrail
Trasformate gli obblighi confermati in impostazioni: frequenza massima, campi esclusi, durata di conservazione, logging, cancellazione a fine contratto e limitazione degli export. La documentazione e l'esecuzione devono restare coerenti. Se l'autorizzazione scade, la raccolta deve potersi fermare senza cancellare le prove necessarie all'audit.
Fase 5: testare su un perimetro reversibile
Una volta stabiliti i diritti, usate un lotto canarino fornitore per verificare il canale e i limiti su un piccolo perimetro controllato. Questo test non regolarizza un uso non autorizzato; interviene dopo la validazione documentale.
Fase 6: prevedere la revisione
Fissate gli eventi che impongono una nuova lettura: modifica dei termini di servizio, nuovo dominio, cambio di account, aggiunta di immagini, condivisione con terzi, aumento della frequenza, nuova finalità o risoluzione. Un'autorizzazione non deve essere considerata eterna se il suo contesto cambia.
Gestire le zone grigie senza inventare un permesso
Quando manca una clausola, formulate una domanda chiusa e tracciabile al fornitore. Per esempio: «Il nostro account autorizza un recupero quotidiano di questo file per un'analisi interna, con conservazione di identificativo, prezzo e stock?» Aggiungete la domanda sulla visualizzazione e sull'export se questi usi sono previsti. Una risposta commerciale vaga deve essere chiarita prima dell'automazione.
Non copiate dati aggiuntivi «per sicurezza». La minimizzazione riduce i rischi e semplifica la cancellazione. Il controllo delle colonne di un catalogo all'ingrosso permette di identificare i campi realmente necessari e quelli la cui finalità non è dimostrata.
Infine, registrate i rifiuti. Una fonte bloccata per assenza di autorizzazione non è un fallimento tecnico: è una decisione di conformità. Lo stato deve indicare il motivo, la data e la prossima azione possibile, senza rilanciare automaticamente la raccolta.
Cosa può automatizzare ArbitragePro+ / cosa deve verificare il venditore
La funzione registro-diritti-fonte è una specifica proposta, non una funzione dichiarata disponibile. Potrebbe associare a ogni fonte una matrice di usi, i documenti ufficiali, le loro date, le restrizioni, una scadenza di revisione e uno stato bloccante. Potrebbe anche impedire una raccolta quando un'autorizzazione richiesta è assente o scaduta, conservando la storia delle decisioni.
Il venditore deve interpretare i contratti applicabili, ottenere i permessi, confermare le finalità e richiedere una consulenza legale quando necessario. Verifica inoltre che la configurazione tecnica rispetti realmente la cadenza, i campi, la conservazione e la diffusione autorizzati. Nessun registro automatizzato trasforma una clausola ambigua in un permesso.
Checklist prima dell'attivazione
- L'uso reale, il canale, la frequenza e i destinatari sono descritti.
- Il titolare dell'account e il fornitore dell'autorizzazione sono identificati.
- I termini di servizio, le licenze e i documenti tecnici sono datati e archiviati.
- Raccolta, trasformazione, conservazione e diffusione hanno ciascuna una prova.
- Le regole
robots.txtsono rispettate senza essere trattate come una licenza. - I campi raccolti hanno una finalità esplicita.
- I limiti sono tradotti in guardrail tecnici.
- Esiste una procedura di stop e cancellazione.
- I cambiamenti di finalità innescano una nuova revisione.
- Ogni zona indeterminata resta bloccata fino a chiarimento.
Documentare una fonte autorizzata
Apri la gestione delle fonti in ArbitragePro+
Fonti ufficiali
- EUR-Lex, direttiva 96/9/CE relativa alla tutela giuridica delle banche di dati: https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A31996L0009 (consultato il 2026-08-17).
- IETF, RFC 9309 — Robots Exclusion Protocol: https://www.rfc-editor.org/rfc/rfc9309.html (consultato il 2026-08-17).